Luxor зламали: майнінг біткоїна перенаправили до OCEAN
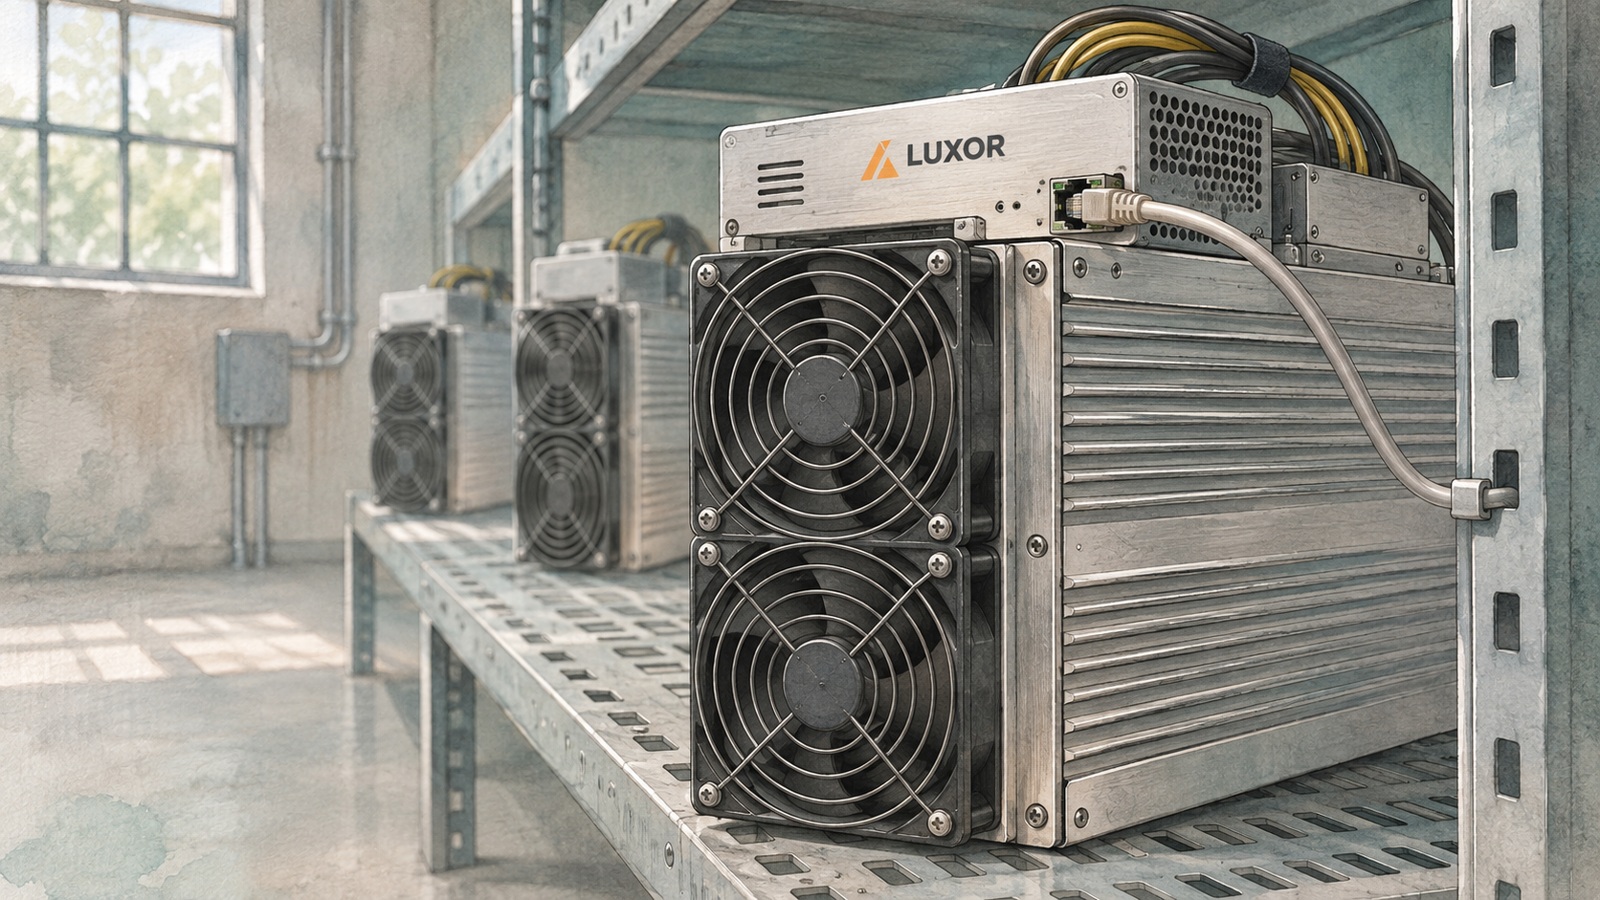
Хакери зламали інструмент Luxor для керування майнінгом і перенаправили потужності клієнтів до пулу OCEAN. Компанія заявила про атаку із застосуванням ШІ.
Постачальник послуг для майнінгу біткоїна Luxor виявив злам інструмента Commander, який клієнти використовують для керування майнінговими установками. Зловмисники змінили налаштування та перенаправили частину обчислювальних потужностей до пулу OCEAN.
Генеральний директор Luxor Нік Гансен назвав атаку складною операцією із застосуванням штучного інтелекту. Він не уточнив, як саме ШІ використали під час зламу, але заявив, що подібні атаки можуть ставати частішими в міру вдосконалення моделей та збільшення кількості зловмисників. Раніше 156 компаній, включно з OpenAI, закликали посилити кіберзахист через зростання загроз із використанням ШІ.
Luxor повідомила, що інцидент торкнувся трохи більше ніж десятка клієнтських акаунтів. Компанія не підтвердила перші повідомлення про перенаправлення близько 64 000 майнінгових машин із сукупною потужністю 13 ексахешів на секунду.
Компанія виявила несанкціоновані зміни та усунула вразливість у Commander протягом двох годин. Після цього Luxor почала повертати установки до початкових налаштувань пулу й пообіцяла повністю компенсувати клієнтам втрати від перенаправлення потужностей. Компанія також заявила, що опублікує звіт за підсумками розслідування.
За даними Luxor, інцидент був ізольований у Commander. Інші сервіси компанії, зокрема Luxor Pool і операційна система LuxOS, не постраждали.
Спочатку Luxor повідомляла, що зловмисники не отримали майнінгових винагород. Згодом біткоїн-адреса, яку пов’язали з інцидентом, отримала в пулі OCEAN дві виплати на загальну суму близько 0,162 BTC — приблизно $10 500.
«Зараз будь-хто, хто керує досить великим бізнесом, особливо у криптосфері, зазнає шквалу атак із використанням ШІ», — написав Гансен у X. Він додав, що моделі без обмежень можуть цілодобово перевіряти цифрову інфраструктуру компанії, знаходити вразливості та швидко розширювати доступ до систем.
Після атаки Luxor призупинила значну частину роботи над новими функціями, щоб посилити кібербезпеку. Компанія придбала власні графічні процесори для запуску моделей ШІ з відкритими вагами без обмежень, які планує використовувати для захисту систем.
Індійське агентство з кібербезпеки раніше повідомляло, що угруповання Crafty Falcon застосовувало інструменти ШІ під час атак на фінансові компанії та криптовалютні біржі. За даними агентства, зловмисники намагалися викрадати ключі від криптогаманців і виводити кошти.
У жовтні блокчейн-аналітична компанія Chainalysis повідомила про атаку на свої системи із застосуванням автоматизованих методів. Під час інциденту могли бути розкриті хеші паролів, чинні токени та інші дані клієнтів. У вересні Anthropic заявила, що кілька груп створили автоматизовані системи для пошуку вразливостей, їх тестування та розробки експлойтів.
Редакційна перевірка та фактчекінг: Олексій Панасенко, 16 листопада 2026 року.
Статті цього автора